どうもTORAです。
最近、セキュリティ攻撃のニュースが本当に絶えないですよね。今回は、システム停止につながるランサムウェアの話です。警察庁のまとめでは、2026年1〜6月に警察へ報告されたランサムウェア被害は123件でした[1]。警察に届いた件数なので、国内の被害すべてでも、個人が感染する確率でもありません。
ずいぶん昔の話ですが、僕も管理していたサイトに侵入されたことがあります。中に入っていたデータベースの認証情報がアホな設定になっていたせいで、データベースは全部やられました。ランサムウェアの被害で、中身が全部なくなっていて、残ったデータベースの中に身代金を要求するメッセージが入っていました。
そのサイトは匿名のスキル情報を管理していただけだったので、当時は要求を完全に無視して、身代金は払わずにそのサイトを閉鎖して終わらせました。
セキュリティのことをちゃんと知りたい人向けに、どういう仕組みなのか、RaaSは何なのか、普段なにをしておけばいいのか、被害に気づいたら何をするのか、の順に話します。
ランサムウェアの仕組み:暗号化と、データの持ち出し
ランサムウェアは、パソコンやサーバーのデータを暗号化して使えない状態にし、元に戻す代わりにお金や暗号資産を要求する不正なプログラムです[2]。名前は、身代金を意味する英語の「ransom」とソフトウェアを組み合わせた造語です[1]。
以前は、不特定多数にメールを送りつけて感染させるやり方が一般的でした。今は、VPN機器(社外から社内のネットワークに入るための装置)のように、インターネットにつながって外から見える機器から入り込む手口が多くを占めると、警察庁は説明しています[2]。悪用されるのは、修正していない弱点(脆弱性)、漏れたIDとパスワード、推測しやすいパスワード、設定の不備などです[2]。
ファイルが開けなくなるだけでは済まない、という点も知っておいてください。攻撃者が先にデータを盗み出し、「払わなければ公開する」と脅す二重恐喝が、被害の多くを占めています[1][2]。暗号化はせず、盗んだデータだけで脅す手口も確認されています[1][2]。反対に、暗号化だけで終わるケースや、盗んだと言いながら実際には盗んでいないケースもあります[4]。どの攻撃も同じ順番で進み、同じ被害になる、というわけではありません。
会社の場合は、ここに業務停止が重なります。事業に直結するシステムが暗号化され、事業の継続に大きく響く被害も実際に起きています[2]。
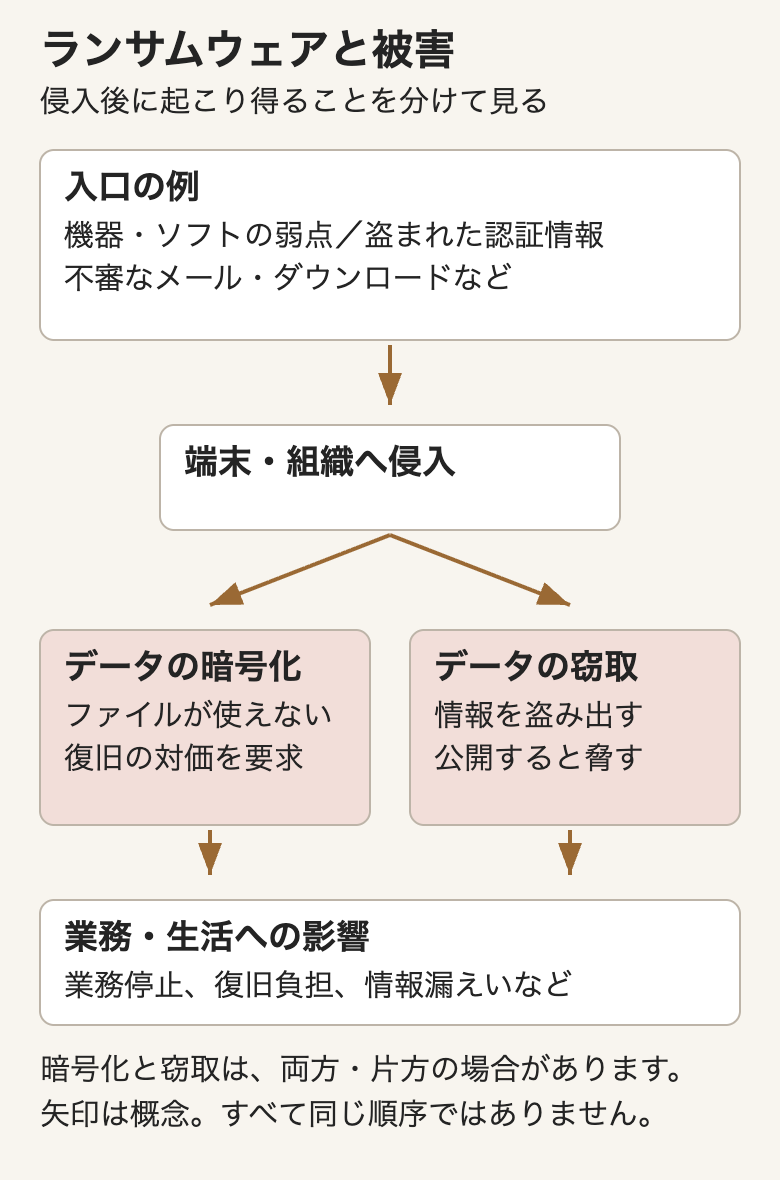
図1:侵入から被害までの流れの一例。暗号化と持ち出しはどちらか片方だけのこともあり、順番も攻撃ごとに違います(根拠[2][4])
RaaSは、攻撃を分業する仕組み
RaaSは「Ransomware as a Service」の略です。ランサムウェアを開発・運営するグループが、ランサムウェア本体や、盗んだデータを晒すリークサイトなど、攻撃に必要な環境を実行役に提供します。実行役の攻撃で身代金が支払われると、その一部が運営側に渡ります[1][2]。この実行役は「アフィリエイト」と呼ばれています[1][6]。
これで何が変わるかというと、道具を全部自分で作れなくても攻撃に加われるようになります。警察庁も、分業によって高度な専門知識のない人でもランサムウェア攻撃を実行できるようになり、攻撃者の裾野が広がっていると書いています[1][2]。実行役が大勢いるので、同じランサムウェアでも侵入の手口は実行役ごとにばらばらです[1][6]。「このランサムウェアならここから入ってくる」と一つに決めて守ることができないんですよね。
ちなみに、RaaS自体は最近できた仕組みではありません。米国のCISAなどが2021年に出した注意喚起には、DarkSideというRaaSが2020年9月から2021年5月まで活動していた記録があります[5]。欧州の警察機関Europolは2026年8月の配信で、RaaSの活動が増え、名前を付け替えたり、盗んだデータの分析のような新しいサービスを始めたりしていると話しています[8]。昔からある仕組みですが、分業で攻撃に関われる人が増えている分、僕はかなり危険になっていると思っています。
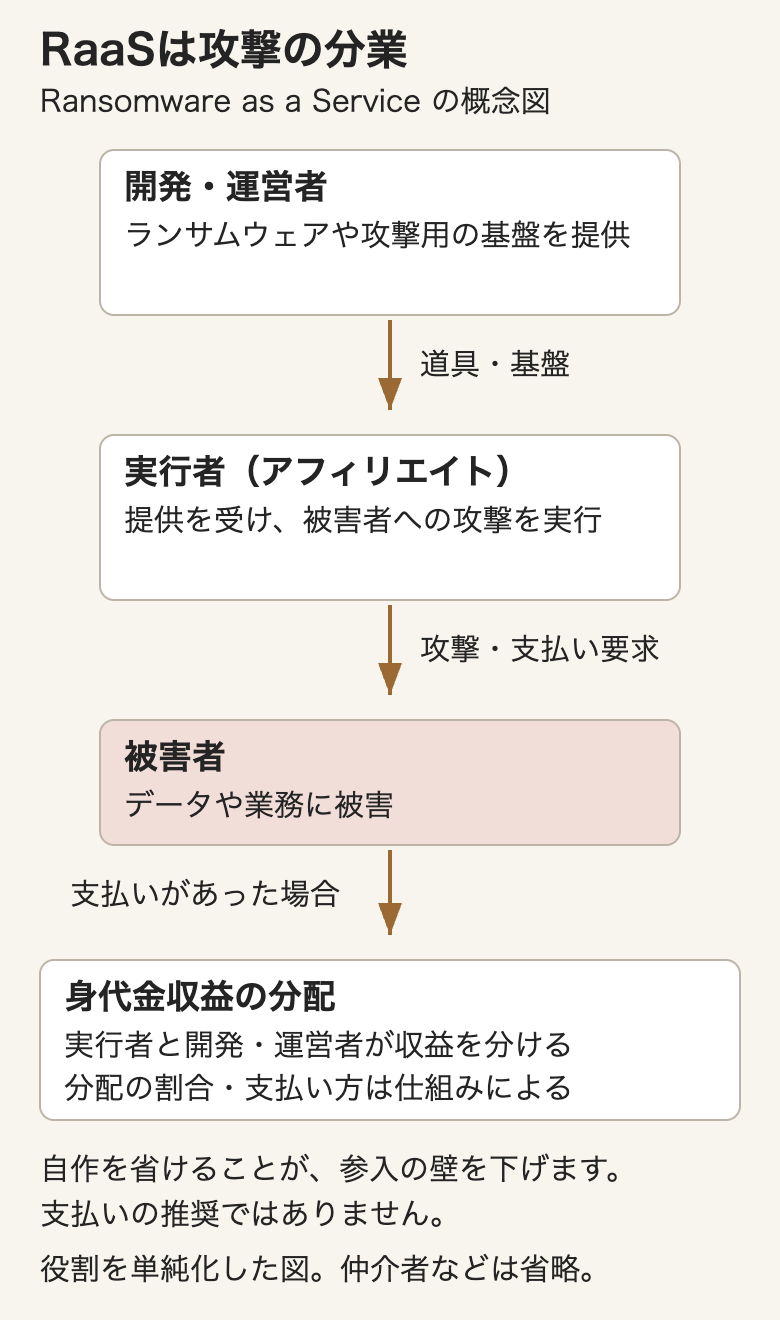
図2:RaaSの分業の概念図。図は役割の関係を示したもので、分け前の割合は描いていません(根拠[1][5][6])
個人がまずやっておきたいこと
ここからは普段の対策です。警察庁の対策ページは主に会社向けですが、個人のパソコンやスマホにもそのまま当てはまる部分があります[2]。並べた順番は公式の順位ではなく、公的機関の資料をもとにした整理です。
最初はOSとアプリの更新です。自動更新をオンにして、ときどき本当に適用されているか確かめます。サポートが終わったOSや機器には更新が届かないので、使い続けるかどうかを見直します。これで防げるのは、すでに知られている弱点を使った侵入です[2][7]。まだ公表されていない弱点や設定ミスまで消えるわけではありません。
次がログインの守りです。パスワードの使い回しをやめ、パスワード管理ツールで長くてサービスごとに違うものを使います[2][7]。そのうえで、大事なサービスでは多要素認証(パスワードに加えて、スマホでの確認など別の要素も求める仕組み)をオンにします[2][7]。選べるなら、パスキーやセキュリティキーのように、偽サイトに誘導されても情報を渡しにくい方式にしておくと安心です[9]。CISAもこうした「フィッシングに強い多要素認証」を勧めています[7]。盗まれたパスワードだけで入られるのを防ぐ対策ですが、多要素認証があればどんな乗っ取りも防げる、というものではありません。
三つ目はバックアップです。同期は手元のフォルダとクラウドを自動で同じ状態にする機能なので、手元のファイルが暗号化されたり消されたりすると、その状態がクラウドに反映されることがあります。自動でバックアップする仕組みでも、無事だったバックアップが上書きされてしまうおそれがあります[4]。なので、バックアップは普段はパソコンから外しておく外付けディスクに取るか、過去の版を残せて勝手に書き換えや削除ができない設定の保存先を使います[2][7]。そして一度、実際にファイルを戻してみてください。戻せるか確かめていないバックアップは、いざというときに当てにできません[2][7]。それと、バックアップで戻せるのは手元のデータだけです。盗まれて外に出た情報は取り消せません。
心当たりのない添付ファイルやリンクは、開く前に電話など別の手段で送り主に確認します[2]。ソフトは公式の配布元から入れます。
会社や組織で優先したいこと
組織でまず見るべきなのは、インターネットに出ている機器です。VPN機器やリモート接続の入口、外から見えるサーバーに、悪用が知られている脆弱性や重大な脆弱性が残っていないかを確認して、優先して更新します[2][4][7]。業務で使っていない公開機器やサービス、不要なアカウントは止めるか削除します。機器に最初から用意されているadminのようなアカウントも、無効にすることを検討します[4]。外からの接続には多要素認証を入れ、接続できる相手も絞ります[2][4]。
組織でも、更新や認証強化と並行して、重要データやシステムのバックアップを保護し、必要な業務を戻せるか復元テストをします[2][7]。
その次の層が、入られた後の被害を小さくする対策です。管理者権限のアカウントを普段使いのアカウントと分け、各アカウントが触れる範囲を仕事に必要な分だけにします[2][7]。ネットワークを分けておけば、1台が乗っ取られても被害が横に広がりにくくなります[4][7]。
EDR(端末の不審な動きを見つけて、隔離などの対処を助ける仕組み)も有効ですが、入れただけでは足りません[2]。警報を誰が見て、誰が端末を切り離すのかという担当と体制、それに調査に使うログがそろって、ようやく暗号化や持ち出しの前に止められる見込みが出てきます[2][7]。IPAが被害組織への聞き取りからまとめた教訓集でも、EDRの導入とあわせて定期的なログの確認が挙げられています[3]。
あとは、うっかりリンクを開いてしまった人もすぐ報告できる窓口です。誤操作を責めるより、まず状況を聞いて対処につなげる運用にしておきます。
どの対策も、単独で完全に防げるわけではありません。守る場所が違うので、重ねて使う前提です。
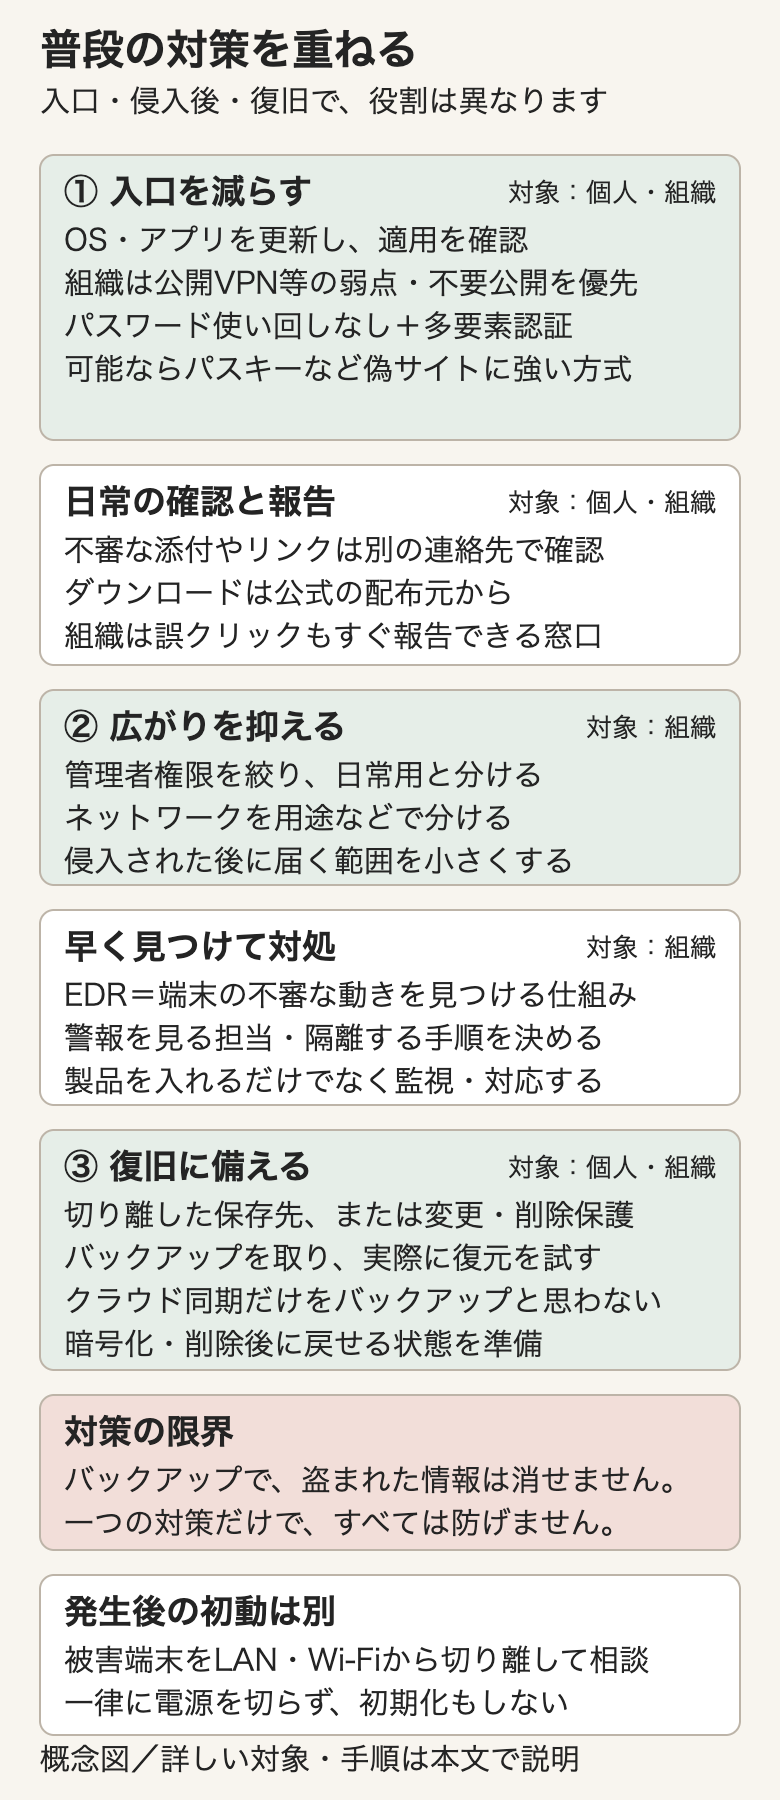
図3:対策の層と、それぞれが受け持つ範囲と限界。番号は対策の役割を整理したもので、実施順序ではありません(根拠[2][3][7][9])
被害に気づいたら
画面に脅迫文が出た、ファイルが急に開けなくなった。そういうときは、普段の対策とは別の動き方になります。
まず、その端末をネットワークから切り離します。LANケーブルを抜くか、Wi-Fiをオフにしてください[2]。電源は一律に切らないでください。調査に必要なログが消えることがあるからです[2]。初期化やファイルの削除もしないでおきます。暗号化されたファイルも、将来、復号ツールが公開される可能性があるので残しておく選択肢があります[4]。画面の表示や気づいた時刻は、写真やメモで残しておきます。個人でも、無事なバックアップのディスクを被害に遭った端末にはつながないでください[4]。
相談するときは、被害に遭った端末ではなく、別の安全な端末を使います。会社なら社内の担当者へ、個人なら警察のサイバー犯罪相談窓口やIPAの相談窓口などへ連絡します[2][4]。会社全体のネットワークを止めるかどうかは影響が大きいので、自分の判断ではやらず、担当者が決めます。
組織の側では、まだ被害を受けていないバックアップを切り離して守り、侵入経路を調べて塞いでから復旧します[4]。経路を塞がないまま元に戻すと、また入られるおそれがあるからです[4]。
身代金を払ったり、攻撃者とやり取りしたりはせず、まず相談してください。払ってもファイルが戻る保証はなく、侵入の原因はそのまま残り、さらに別の要求を受けるおそれもあるとJPCERT/CCは説明しています[4]。警察も、犯罪グループの資金になる懸念と、復号が保証されないことを被害者に伝えています[2]。
それから、ファイルを元に戻す作業と、情報が漏れたかどうかの調査は別ものです[4]。復旧できたからといって漏えいがなかったことにはなりませんし、IPAの教訓集でも「漏えいなし」を証明するのは難しいとされています[3]。会社の場合は、復旧と並行して漏えいの調査や関係先への連絡も進めることになります。
セキュリティの話は、ほかの攻撃についてもこれから少しずつ書いていくつもりです。
Sources
[1] https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
[2] https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
[3] https://www.ipa.go.jp/security/todokede/crack-virus/ransomware_lessons_learned.html
[4] https://www.jpcert.or.jp/magazine/security/ransom-faq.html
[5] https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-291a
[6] https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a
[7] https://www.cisa.gov/stopransomware/ransomware-guide
[8] https://www.europol.europa.eu/media-press/europol-podcast/episode-25-how-ransomware-is-evolving